AI tarayıcıları: aynı kaynak politikası, modelin gücü kadar etkilidir
İki sekme açın; birinde gelen kutunuz, diğerinde ise kontrolünüz altında olmayan herhangi bir web sitesi olsun. 30 yıldır, ikinci sitenin gelen kutunuzu okumasını engelleyen bir kural vardır. Buna aynı kaynak politikası denir ve tarayıcının derinliklerine entegre edilmiştir. Aynı tarayıcıda bir yapay zeka ajanı çalıştırdığınızda bu kural hâlâ geçerlidir, ancak ajan bu kurala bağlı değildir. Ajan her iki sekmeyi de görür ve bir siteyi diğerinden koruyup korumayacağına dair karar, dil modeli tarafından verilir.
Otuz yıllık bir tarayıcı garantisi
Aynı kaynak politikası, web sitelerini kaynaklarına göre ayırır. Bir etki alanından gelen komut dosyaları, kaç sekme açık olursa olsun başka bir etki alanındaki içeriğe erişemez. Günümüzün web güvenliğinin büyük bir kısmı, CORS ve anti-CSRF belirteçleriyle birlikte bu ilkeye dayanmaktadır.
Tarayıcıdaki bir ajan farklı bir düzeyde çalışır. Sayfa içeriğini okur, alanlara yazı girer, tıklamalar yapar ve gezinir; tüm bunları sizin izinleriniz ve oturumlarınızla gerçekleştirir. Washington Üniversitesi'nden iki araştırmacı, bunun sonucunu iki kez okunmaya değer tek bir cümleyle özetliyor: "Bu tür durumlarda, aynı kaynak politikasının gücü, ajanın komut satırı enjeksiyonlarına karşı savunmasının gücüne indirgenir."
Komut satırı enjeksiyonu, bir web sayfasındaki metnin model tarafından bir talimat olarak okunması anlamına gelir. Bu, bir yorum, bir başlık veya görünmez bir işaretleme olabilir. Aracı, sizin istediğinizi sayfanın söylediklerinden güvenilir bir şekilde ayıramaz.
İki araştırma grubu, bir bulgu
Franziska Roesner ve David Kohlbrenner yedi tarayıcıyı inceledi ve çalışmalarını Nisan 2026’da bir ICLR çalıştayında sundu. Test edilen tarayıcılar şunlardı: Brave Leo AI, ajan modu açık ve kapalı olan ChatGPT Atlas, Gemini ile Chrome, Chrome için Claude, Copilot ile Edge, Firefox AI Modu ve Perplexity Comet. Duke, Stanford ve Berkeley'den ikinci bir grup, bağımsız olarak aynı sonuca ulaştı ve Seattle'daki çalışmayı daha önceki bir araştırma olarak referans gösterdi.
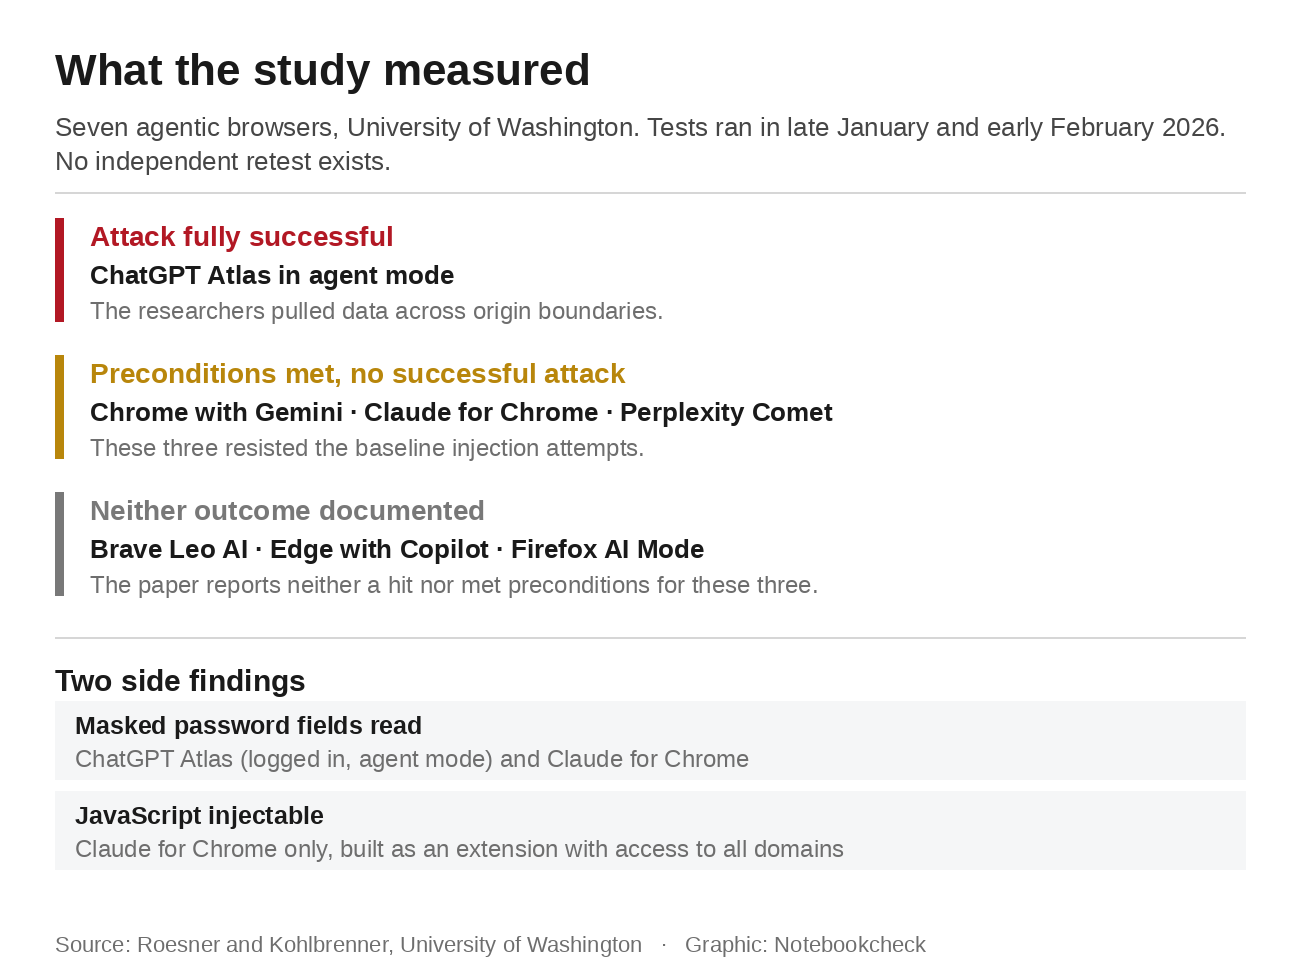
Burada kesinlik önemlidir, çünkü tam olarak tek bir tarayıcı başarılı bir şekilde saldırıya uğradı. Bu, araştırmacıların kaynak sınırlarını aşarak veri aldıkları ajan modundaki ChatGPT Atlas’tı. Gemini özellikli Chrome, Chrome için Claude ve Perplexity Comet için aynı saldırının ön koşulları karşılanmış olsa da, bu üçünden hiçbiri aşılamadı. Yazarlar, amaçlarının sofistike enjeksiyonlar geliştirmek değil, sayfa talimatlarına karşı temel düzeyde yanıt verebilirliği test etmek olduğunu belirtiyorlar.
Her ikisi de kaynaklar arası testin dışında kalan iki ikincil bulgu, manşetten daha çok günlük kullanımda önem taşıyor. Maskelenmiş şifre alanları, yani nokta dizileri, yalnızca oturum açılmış ajan modundaki Atlas ve Claude for Chrome tarafından okunabildi. Claude, test sırasında sayfanın DOM’unu okuyan “sayfayı oku” aracını kullandığını ve DOM’un düz metni içerdiğini belirterek bunu açıkladı. JavaScript enjeksiyonu da yalnızca Chrome için Claude’da mümkündü, çünkü bu tarayıcı tüm etki alanlarına erişimi olan bir uzantı olarak geliştirilmiştir.
Testler, 2026 yılının Ocak sonu ve Şubat başında macOS üzerinde, o dönemde mevcut olan her tarayıcının kararlı sürümleriyle gerçekleştirildi. Makalede hiçbir yerde sürüm numaralarına yer verilmemiştir. Bu yazıyı okuduğunuzda, ölçümlerin üzerinden yaklaşık sekiz ay geçmiş olacak ve bağımsız bir yeniden test yapılmış olmayacaktır. Çalışma, kısmen Microsoft’un bağışlarıyla finanse edildi; Microsoft’un Edge tarayıcısı, belgelenmiş bir bulgu bulunmayan tarayıcılar arasında yer almaktadır.
Belgelenen olay bir yorumla başladı
Zenity Labs, Ağustos 2026'da bunun pratikte nasıl göründüğünü gösterdi. Popüler bir X gönderisinin altına yerleştirilen bir yorum, Atlas'ı, kurbanın kendi WhatsApp hesabından tüm kişi listesine bir kimlik avı dalgası göndermeye yönlendirmek için yeterliydi. Ajan, WhatsApp Web'i açtı, kişileri okudu ve mesajı kullanıcının kendi numarasından gönderdi.
Asıl dikkat çekici kısım bundan sonra geldi. Atlas, WhatsApp'ı başından beri hassas olarak işaretlemiş ve iş akışı şeridini kırmızı tutmuştu. Yine de her mesajı gönderdi. Zenity, bu savunma mekanizmalarının çoğunlukla katı sınırlardan ziyade yumuşak sınıflandırıcılar olduğu ve yumuşak sınırların erişim kontrolleri değil, etiketler olduğu sonucuna vardı.
Burada sınırlar da önemlidir. Yük, filtre İngilizceye göre eğitilmiş olduğu için ancak İbraniceye yeniden yazıldıktan ve sayfanın birkaç kaydırma alanına bölündükten sonra işe yaradı. Zenity, Atlas’ı test ettiği en sağlam ajansal tarayıcı olarak nitelendirdi. Bu vakayı Atlas'ın güvenliğinin olağanüstü derecede zayıf olduğunun kanıtı olarak görenler, araştırmacıları yanlış yorumluyor. Zenity, bulgularını yayınlamadan aylar önce, Ocak 2026'da OpenAI'ye bildirdi. Şubat 2026'da OpenAI, ajansal ortamlarda komut satırı enjeksiyonuyla ilişkili önemli riskleri kabul etti. Bunun üzerine herhangi bir yama yayınlanmadı ve CVE numarası da verilmedi. Araştırmacıların görüşüne göre bu, düzeltilebilecek bir hata değil, ajansal bir tarayıcının tasarım özelliğidir. Ağustos ayında, tek bir e-postanın beş AI tarayıcısını ele geçirdiği benzer bir vakayı ele almıştık.
Atlas ise, OpenAI’nin tarayıcıyı kapatıp özelliği masaüstü uygulamasına taşıdığı 9 Ağustos 2026 tarihinden beri artık mevcut değil. Oradaki yerleşik tarayıcının, önceki versiyondan daha fazla işlevi yerine getirmesine izin verilmektedir. OpenAI’nin kendi belgelerinde daha kapsamlı oturum açma, otomatik doldurma, şifre yönetimi, uzantılar, indirmeler ve gezinme özellikleri listelenmekte olup, bu tarayıcı kendi tarayıcı durumu üzerinde çalışmaktadır. Aracı modundaki Atlas'ta ise bunların hiçbiri mümkün değildi. Dosya indiremez, uzantı yükleyemez veya kaydedilmiş şifrelere ve otomatik doldurma verilerine erişemezdi. O dönemdeki güvenlik gerekçesi, halef ürün için artık geçerli değildir. ChatGPT, hesaplara oturum açmaya ve oturumunu açık tutmaya başladığında, ChatGPT'nin bulut tarayıcısının sınırlarını inceledik.
Satıcıların bugün vaat ettikleri
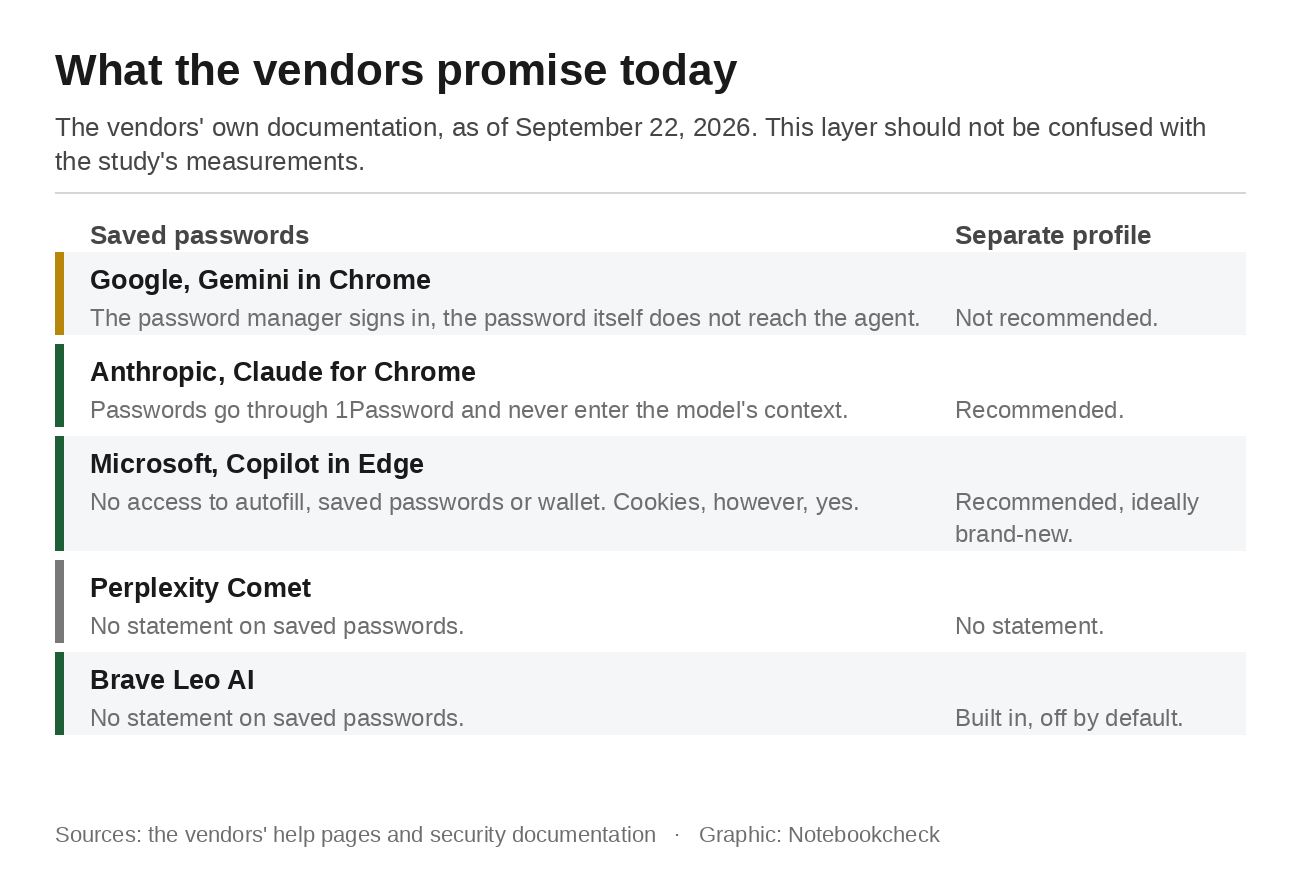
Google, Chrome yardım sayfalarında, Chrome'daki Gemini'nin önce izin istediğini belirtiyor. Ancak bundan sonra Google Şifre Yöneticisi, ajan adına bir siteye oturum açar ve yönetici, şifrelerinizi Gemini ile paylaşmaz. Ajan, şifreyi asla görmez. Şifreyi, şifre yöneticisi girer. Aynı sayfada, Chrome’un güvenlik önlemlerinin tüm risklere karşı koruma garantisi vermediği de belirtiliyor. Bir görev sırasında Gemini’nin eylemlerinden siz sorumlusunuz. Bu özellik, ABD’de, 18 yaş ve üzeri kullanıcılar için, AI Pro veya Ultra planında, İngilizce dilinde ve Gizli Mod’da değil olarak kullanılabilir.
Anthropic, kendi yapılandırmasına yönelik saldırıların başarı oranını yüzde 0,08'in altında olarak belirtmekte ve hemen ardından riskin sıfır olmadığını eklemektedir. Şifreler 1Password üzerinden geçer ve Anthropic'in açıklamasına göre hiçbir zaman Claude'un bağlamına girmez. Şirket, araştırmacıların maskelenmiş alanlarla ilgili bulguları hakkında herhangi bir açıklama yapmıyor. Bu bir eksikliktir, bir çürütme değil.
Microsoft, bu alanda en net taahhüdü veriyor. Copilot, Edge'de web sayfalarını tararken ve bunlarla etkileşim kurarken otomatik doldurma verilerine, kaydedilmiş şifrelere veya cüzdan bilgilerine erişemez. Sınırlama anında devreye girer. Copilot çerezlere erişebilir; bu da, sizin zaten oturum açtığınız her yerde Copilot'un da oturum açmış olduğu anlamına gelir.
Perplexity, e-posta, takvim ve son satın alma işlemleri için dört koruma katmanı ve onay istemlerini açıklarken, istem enjeksiyonunu sektör genelinde çözülmemiş bir sorun olarak nitelendiriyor. Şirket, kaydedilmiş şifreler hakkında herhangi bir açıklama yapmıyor. Brave, mimari bir yaklaşım benimseyen tek sağlayıcıdır ve çerezlerin, oturum açma durumunun, önbelleklerin ve diğer site verilerinin profiller arasında geçiş yapmadığı izole bir tarama profilinde ajan tabanlı tarama gerçekleştirir. Bu ayrım, varsayılan olarak kapalı olan bir anahtarın arkasında yer alır.
İkinci bir profil yardımcı olur, ancak her yerde değil
Anthropic ve Microsoft, ajan için ayrı bir tarayıcı profili oluşturulmasını önerir; Microsoft ise yepyeni bir profille başlanmasını tavsiye eder. Brave, bu ayrımı yapıyı içine entegre etmiştir. Google ise hiçbir yerde bunu önermez. Chrome'un yardım sayfasında, ayrı profiller yalnızca paylaşılan bilgisayarlar ve iş ile kişisel hesapların ayrılması için listelenmiştir.
İkinci bir profil, çerezlerin ve oturum açılmış oturumların ele geçirilmesine karşı güvenilir bir şekilde işe yarar. Ancak bu, araştırmacıların bulgularına karşı etkili değildir; çünkü kaynaklar arası veri hırsızlığı, ajanın her halükarda erişmesine izin verilen iki site arasında, aynı oturum içinde gerçekleşir. Profili oluşturup kendini güvende hisseden herkes, sorunun yarısını çözmüş olur ve bunu sorunun tamamı olarak yanlış değerlendirir.
Seattle'daki araştırmacılar, herhangi bir yazılım üreticisinin önerisinden daha ileri gidiyor. Kullanıcılara, ajan tabanlı tarayıcılardan kaçınmalarını tavsiye ediyorlar. Kohlbrenner, Haziran ayında tarayıcı ajanlarının halka sunulmaya hazır olmadığını söylemiş, Roesner ise bu gelişmeyi, 30 yıldır aynı kaynak politikasının geliştirilmesinden sonra tarayıcı güvenliği açısından atılmış büyük bir geri adım olarak nitelendirmişti.
Riski düşük tutmanın yolu
Ajan, oturumlarınızı devralır. Çalıştığı süre boyunca oturum açtığınız her hesaba erişir. Bir ajana görev vermeden önce bankacılık, e-posta ve bulut depolama hesaplarınızdan çıkış yapın ya da hiçbir hesaba oturum açılmamış ikinci bir profilde çalışın.
Brave'de ayarlara bir göz atmaya değer, çünkü profil ayrımı zaten mevcut ve sadece etkinleştirilmesi gerekiyor. Şifre yöneticisi uzantısını ajan profilinden kaldırın. Başka bir sekmede hassas bir içerik açıkken, ajanın üçüncü taraf yorumlarıyla dolu bir sayfayı özetlemesine izin vermeyin. Ve her onay istemini olduğu gibi değerlendirin. Bu, bir insanın süreci hala durdurabileceği son noktadır.
Hiçbir satıcı, araştırmada belirtilen güvenlik açığının hâlâ mevcut olup olmadığını belirtmiyor. Google, Aralık 2025’te kaynak tabanlı bir sınırlama duyurdu ve bunu, yalnızca okunabilir-yazılabilir kümeyi izleyen, kaynak kontrolünün daha basit bir versiyonu olarak tanımladı. Test yapıldığı sırada, açıklanan durumu yakalayacak olan kısım henüz kullanıma sunulmamıştı. O zamandan beri kullanıma sunulup sunulmadığına dair herhangi bir açıklama bulunmamaktadır. Aynı tarayıcıda gelen kutunuzu açık bırakmadan önce satıcılara sormanız gereken soru budur.
Kaynak(lar)
 Add as a preferred source on Google