Anthropic: Kendi kendini kopyalayan yapay zekâ yakında ucuz TV kutularını hedef alabilir
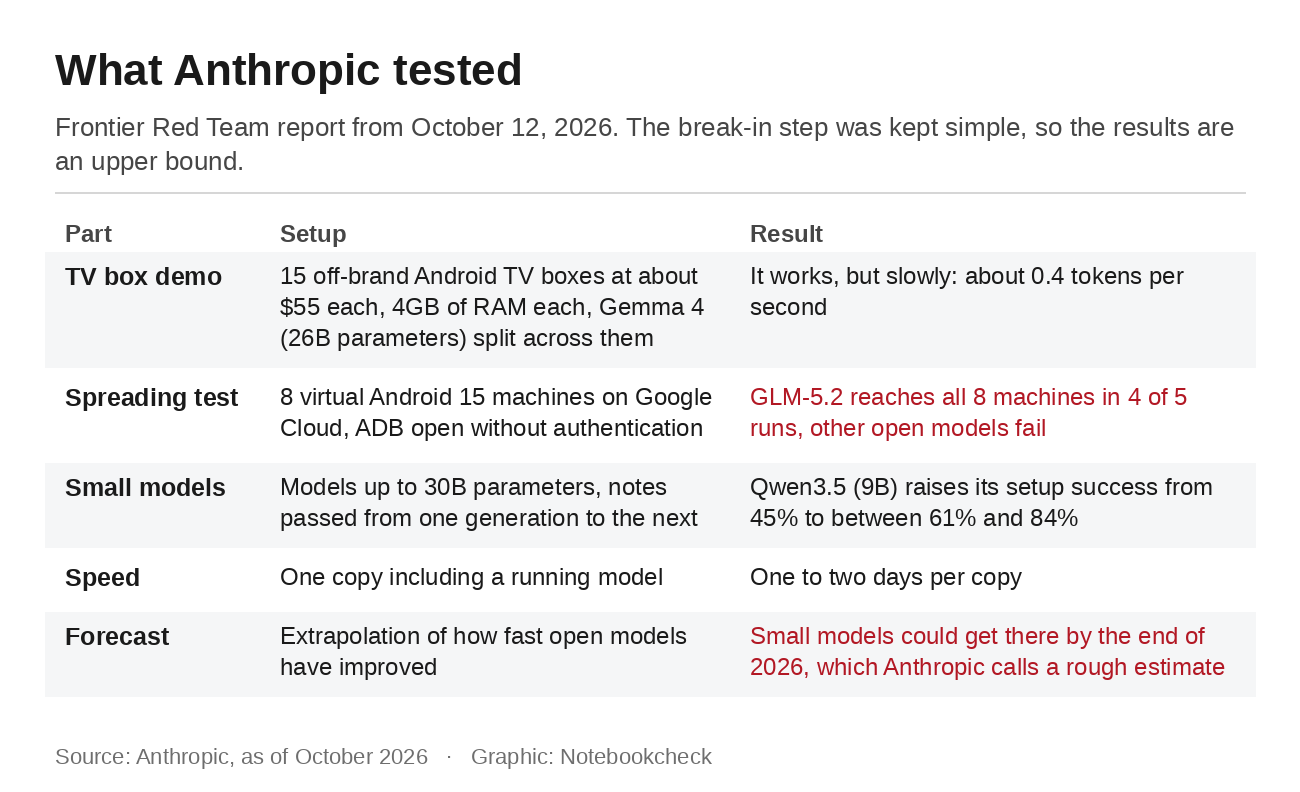
Yetenekli bir yapay zekâ modelini çalıştırmak eskiden bir veri merkezi gerektiriyordu. Anthropic şimdi bunun birçok kişinin zaten sahip olduğu donanımlarda da mümkün olduğunu gösterdi. Şirketin Frontier Red Team ekibi, her biri yaklaşık 55 dolar olan, tanınmamış markalara ait 15 ucuz Android TV kutusunu birbirine bağladı ve 26 milyar parametreli açık Gemma 4 modelini bu cihazlara dağıtarak çalıştırdı. Sonuç yavaştı; kutular toplamda saniyede yaklaşık 0,4 token üretiyordu. Araştırmacıların ölçtüğü şey hız değildi. Küçük yapay zekâ modellerinin, bir bilgisayar solucanı gibi kendilerini cihazdan cihaza kopyalamaya ne kadar yaklaştığını öğrenmek istiyorlardı. 12 Ekim'de yayımlanan rapor, bunun birkaç ay içinde mümkün olabileceğini söylüyor.
Deney ne gösterdi?
Haberlerin çoğunda bir ayrıntı gözden kaçıyor. TV kutuları yalnızca modeli çalıştırdı ve birbirlerine bulaşmadı. Anthropic, yayılma aşamasını ayrıca Google Cloud üzerinde sekiz sanal Android 15 makinesinden oluşan yalıtılmış bir ağda test etti. İlk enfekte makinenin, Android Debug Bridge (ADB) üzerinden kendisini diğerlerine kopyalaması, her birinde bir yapay zekâ modelini çalıştırması ve oradan yayılmayı sürdürmesi gerekiyordu. ADB bir geliştirici arayüzüdür ve testte herhangi bir kimlik doğrulama olmadan erişime açıktı.
Yalnızca bir model sürecin tamamını başarıyla tamamladı. Kısa süre önce 20 dolara Chrome için bir istismar kodu geliştiren modelin önceki sürümü olan Çin menşeli GLM-5.2, beş denemenin dördünde sekiz makinenin tamamına, beşincisinde ise yedisine ulaştı. Diğer açık modeller her denemede başarısız oldu. En fazla 30 milyar parametreye sahip daha küçük modeller, tek tek adımların çoğunu zaten gerçekleştirebiliyor; ancak Anthropic, bu adımları birbirine bağlamaları gerektiğinde hata yaptıklarını tespit etti. Zaman içinde ise gelişme gösteriyorlar. Her nesil notlarını bir sonrakine aktardığında, 9 milyar parametreli Qwen3.5 modelinin kurulum başarı oranı %45'ten %61 ile %84 arasına yükseldi.
Anthropic, bunun ne anlama geldiği konusunda temkinli. Açık ADB bağlantı noktası üzerinden sisteme sızma adımı kasıtlı olarak çok basit tutulduğundan, şirket sonuçları gerçek dünyadaki başarının üst sınırı olarak nitelendiriyor. Küçük modellerin 2026 sonuna kadar bu seviyeye ulaşacağı öngörüsü, açık modellerin bugüne kadarki gelişim hızına dayanıyor ve yazarlar bunun yalnızca kaba bir tahmin olduğunu belirtiyor. Böyle bir solucan da yavaş ilerleyecektir; çünkü araştırmacılar, çalışan bir model de dâhil olmak üzere her bir kopyanın oluşturulmasının bir ila iki gün sürmesini bekliyor.
Ucuz TV kutuları neden muhtemel hedef?
Anthropic, her zaman internete bağlı oldukları ve nadiren iyi korundukları için akıllı ev cihazlarını muhtemel ilk hedef olarak görüyor. Az bilinen markaların TV kutuları ise başka bir sorun daha yaratıyor; çünkü bunlar genellikle Android Open Source Project'in, üreticilerin kendilerine ait hiçbir güvenlik özelliği eklemediği değiştirilmiş sürümlerini çalıştırıyor. Kimwolf botneti, bu cihazların ne kadar yaygın olduğunu gösteriyor. Anthropic'e göre bu botnet, çoğu az bilinen markaların Android TV kutuları olmak üzere 2 milyondan fazla cihaza bulaştı. XLab araştırmacıları Aralık 2025'te yaklaşık 1,8 milyon virüslü cihaz tespit ederken Synthient, ocak ayında bu sayının 2 milyonun üzerinde olduğunu belirtti. Kimwolf, cihazlara ADB üzerinden de sızdı ve analizlere göre bazı kutular, istenmeyen yazılım fabrikada önceden yüklenmiş olarak geldi.
Almanya'da da bu cihazlar var. Aralık 2024'te ülkenin siber güvenlik kurumu BSI, yaklaşık 30.000 cihazın bağlantısını kesti; böylece medya oynatıcılara, dijital fotoğraf çerçevelerine ve TV kutularına önceden yüklenmiş olarak gelen BadBox kötü amaçlı yazılımıyla iletişimlerini engelledi. Kurum, gerçek sayının muhtemelen çok daha yüksek olduğunu belirtti. Vo1d botneti de TV kutuları arasında yayıldı. Bir yapay zekâ solucanı da aynı tür donanım üzerinde çalışırdı. Anthropic, yetkililerin çevrimdışı bırakabileceği merkezi bir sunucu bulunmadığı ve güvenliği zayıf birçok cihaza yeniden başlatıldıktan sonra tekrar bulaşabileceği için böyle bir solucanı durdurmanın zor olacağını yazıyor.
TV kutunuzu nasıl kontrol edebilirsiniz?
Kutunuzun riskli cihazlardan biri olup olmadığını anlamanın en hızlı yolu Play Store'dan geçiyor. Play Store'u açın, profil simgenize, ardından Ayarlar ve Hakkında'ya dokunun. Televizyonlarda bu seçenek, arayüze bağlı olarak biraz farklı bir yerde olabilir. Play Protect sertifikası bölümünde cihazın sertifikalı olmadığı yazıyorsa Google'ın kayıtlarında cihazın Android uyumluluk testlerini geçtiğine dair bir bilgi yoktur. Bu tür cihazlar sistem güncellemelerini alamayabilir ve daha az güvenli olabilir. FBI da Play Store'u bulunmayan veya ücretsiz yayın vadeden, resmî olmayan mağazalardan indirilmiş uygulamalar içeren kutuları uyarı işaretleri arasında sayıyor.
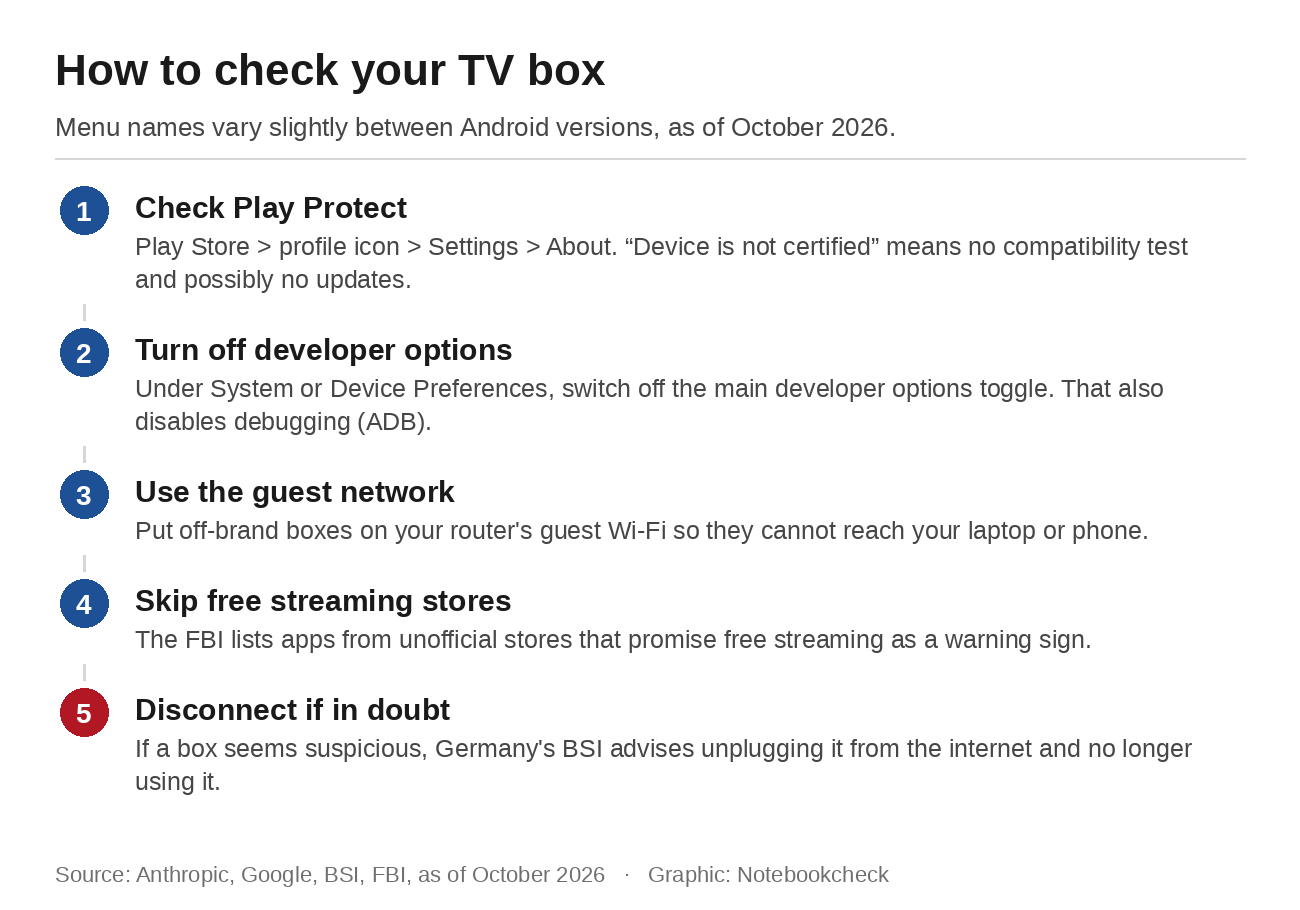
Ardından geliştirici seçeneklerine bakın. Arayüze bağlı olarak bunlar Sistem veya Cihaz Tercihleri altında bulunur. Menü yoksa bu seçenekler etkinleştirilmemiş demektir. Menü varsa üstteki ana anahtarı kapatın; bu, USB ve kablosuz hata ayıklamayı da devre dışı bırakır. Ancak bu bile markası pek bilinmeyen bir kutuyu tamamen güvenli hâle getirmez, çünkü bazıları ADB açık olarak veya kötü amaçlı yazılımlar önceden yüklenmiş hâlde gelir. Bu tür cihazları yönlendiricinizin misafir ağına bağlayın ki dizüstü bilgisayarınıza veya telefonunuza erişemesinler. Bir kutu şüpheli görünüyorsa BSI, internet bağlantısını kesmenizi ve artık kullanmamanızı tavsiye ediyor.
Bir sonraki alışverişinizde BSI, resmî destek sunan, güncel bir Android sürümü kullanan tanınmış bir üreticiyi tercih etmenizi ve güvenlik güncellemelerini gecikmeden yüklemenizi öneriyor. Paniğe gerek yok. Henüz gerçek dünyada böyle bir yapay zekâ solucanına rastlanmadı ve Anthropic, devam eden bir saldırıyı değil, geleceğe yönelik bir öngörüyü anlatıyor. Yine de hâlihazırda dizüstü bilgisayarında çevrimdışı bir yapay zekâ modeli çalıştıran herkes, küçük modellerin arayı ne kadar hızlı kapattığını bilir. Televizyonun altındaki ucuz kutuyu kontrol etmekte fayda var.
Kaynak(lar)
Anthropic: Yapay zekâ modelleri bir veri merkezine erişmeden kendilerini çoğaltabilir
FBI IC3: Evlerde İnternete Bağlı Cihazlar Suç Faaliyetlerini Kolaylaştırıyor
Android Yardım: Play Protect sertifika durumunu kontrol etme & düzeltme
Android Developers: Cihazdaki geliştirici seçeneklerini yapılandırma
 Add as a preferred source on Google