Intel, 100 bin dolarlık hata ödül programını askıya aldı
Intel, uzun süredir devam eden hata ödül programını askıya almış ve Intigriti platformunda, maddi ödül sunmayan yeni bir güvenlik açığı bildirim sistemine geçmiştir. Daha önce güvenlik açıklarını keşfeden araştırmacılara 100.000 dolara kadar ödeme yapan Intel’in Intigriti’deki güncellenmiş varlığı, artık açıkça ödül içermeyen bir sorumlu bildirim programı olarak listelenmektedir.
Araştırmacılar, Intel donanımında, ürün yazılımında, yazılımında ve açık kaynaklı projelerde buldukları güvenlik açıklarını hâlâ bildirebilirler, ancak keşifleri karşılığında herhangi bir ödeme almayacaklar. İlk ödül programı 2017 yılında yalnızca davetle katılımın mümkün olduğu bir girişim olarak başlatılmış ve 2018 yılında tüm güvenlik araştırmacılarına açılmıştı. Program, kötü niyetli aktörlerin kritik güvenlik açıklarından yararlanamadan önce bu açıkları düzeltmede son derece etkili olduğunu kanıtlamıştı.
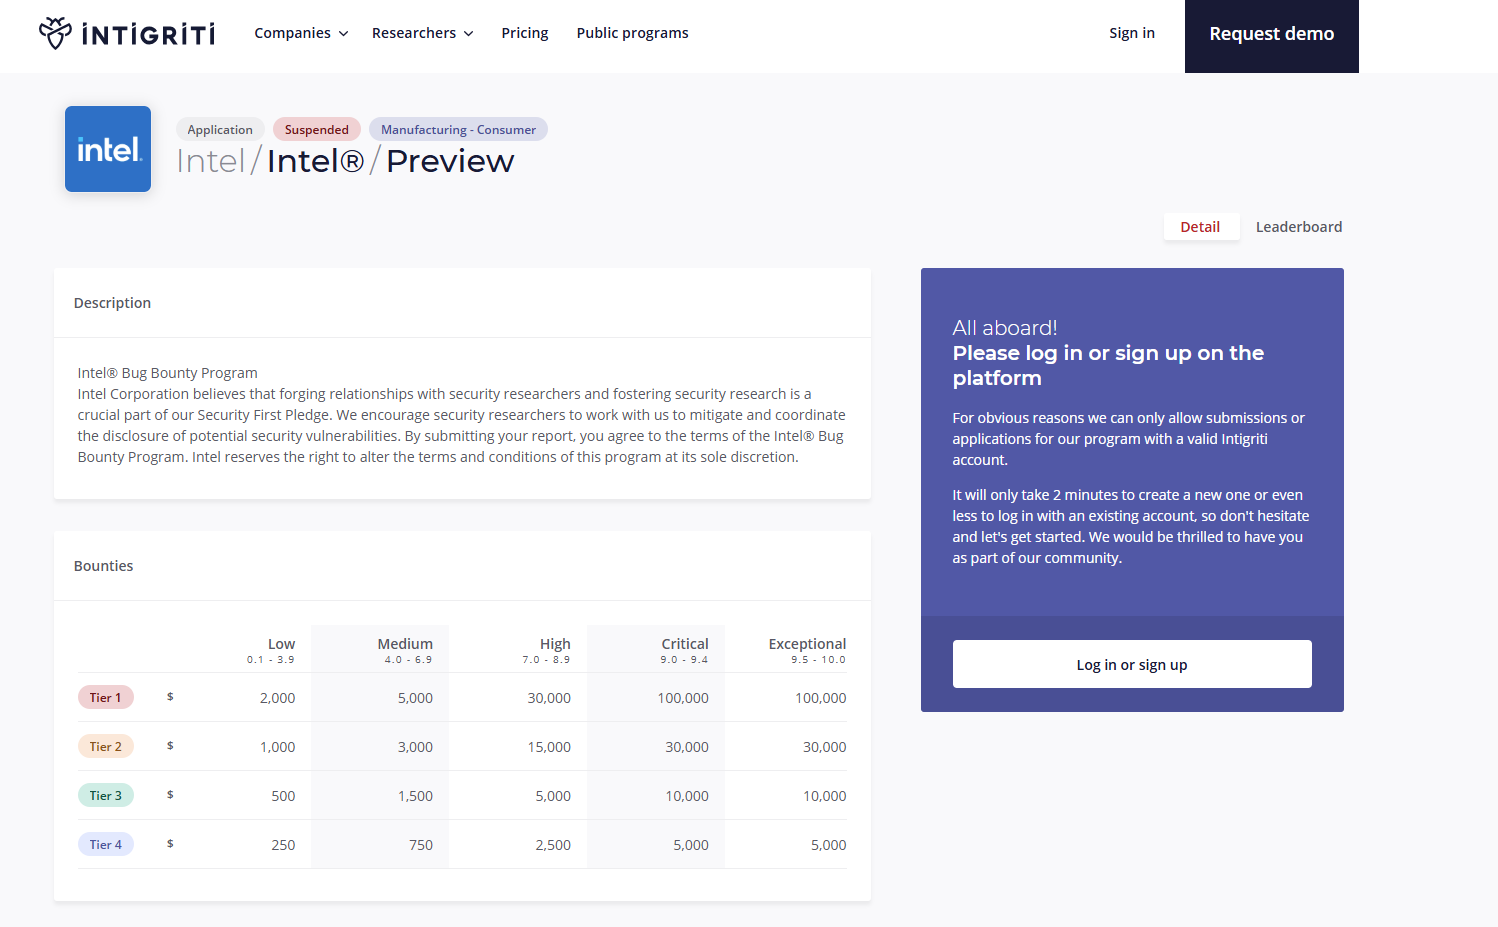
Sadece 2020 yılında, Intel'in ele aldığı Ortak Güvenlik Açıkları ve Maruz Kalma Durumları'nın (CVE) neredeyse yarısı doğrudan bu program aracılığıyla tespit edildi. Ödemeler, küçük kusurlar için 250 dolardan en üst düzey güvenlik açıkları için 100.000 dolara kadar değişen dört kademede ayrıldı. Intel, 2025 yılının başlarında bile ödül kriterlerini iyileştirmeyi değerlendirdiğini açıklamıştı; bu nedenle, bu ani askıya alma kararı siber güvenlik camiası için sürpriz oldu.
Intel, askıya alma kararı için resmi bir neden belirtmemiş olsa da, sektördeki eğilimler yapay zekanın (AI) yükselişini olası bir faktör olarak işaret ediyor. Açık kaynak projeler son zamanlarda yapay zeka araçları tarafından üretilen güvenlik raporlarının yoğun akınıyla karşı karşıya kaldı. Linux çekirdeğindeki CVE’ler, sürüm başına yaklaşık 500’den 2.000’e yakın bir sayıya yükseldi ve bu durum, bakım ekibini zor durumda bıraktı. Linux’un yaratıcısı Linus Torvalds, geçtiğimiz günlerde yapay zeka tarafından üretilen yinelenen raporların güvenlik listelerini yönetmeyi neredeyse imkansız hale getirdiğini belirtti. Benzer şekilde, açık kaynaklı Curl projesi de düşük kaliteli otomatik bildirimlerin akını nedeniyle kendi hata ödül programını sonlandırdı.
HackerOne’ın Internet Bug Bounty programı da bu yılın başlarında bildirimleri askıya aldı ve yapay zeka destekli araştırmaların güvenlik açığı keşiflerini hızla artırdığını ve sistemi aşırı yüklediğini açıkça belirtti. Intel’in de benzer bir otomatik güvenlik açığı raporu akınıyla karşı karşıya olduğu ve bu hacmi yönetmek için maddi teşvikleri askıya almayı tercih ettiği yüksek olasılıkta. Şu an için, Intel teknolojisini analiz eden siber güvenlik araştırmacıları, maddi bir ödül beklentisi olmadan bulgularını sunmak zorunda kalacaklar.
 Add as a preferred source on Google