OxygenOS 16'daki güvenlik açıkları, uygulamaların OnePlus ve Oppo telefonlarda root erişimi elde etmesine olanak tanıyor
OnePlus telefonuna yüklenen kötü amaçlı bir uygulama, tek bir izin bile istemeden kök erişimi elde edebiliyor. Güvenlik araştırmacısı Rasmus Moorats, OxygenOS'ta bir uygulamanın Android'in sanal alanından çıkmasına ve asla erişmemesi gereken telefonun bazı bölümlerinin kontrolünü ele geçirmesine olanak tanıyan iki güvenlik açığı keşfetti. OnePlus, bu güvenlik açıklarının farklı yazılım sürümlerindeki birçok OnePlus ve Oppo cihazını etkilediğini Moorats’a doğruladı, ancak tam bir liste sunmadı.
Moorats, bu güvenlik açığını, araştırma amacıyla kilidini açıp root erişimi sağlamış olduğu eski bir OnePlus 12 Pro cihazında geliştirdi. Ardından, OxygenOS 16.0.3.503 sürümünü çalıştıran OnePlus 15 cihazına aynı, üzerinde herhangi bir değişiklik yapılmamış uygulamayı yükledi. Bu telefonun root erişimi açılmamış veya üzerinde herhangi bir değişiklik yapılmamıştı ve güvenlik açığı ilk denemede işe yaradı. Saldırının işe yaraması için birinin kötü amaçlı uygulamayı yüklemesi ve açması gerekir, ancak uygulamanın herhangi bir izin istemesi gerekmez.
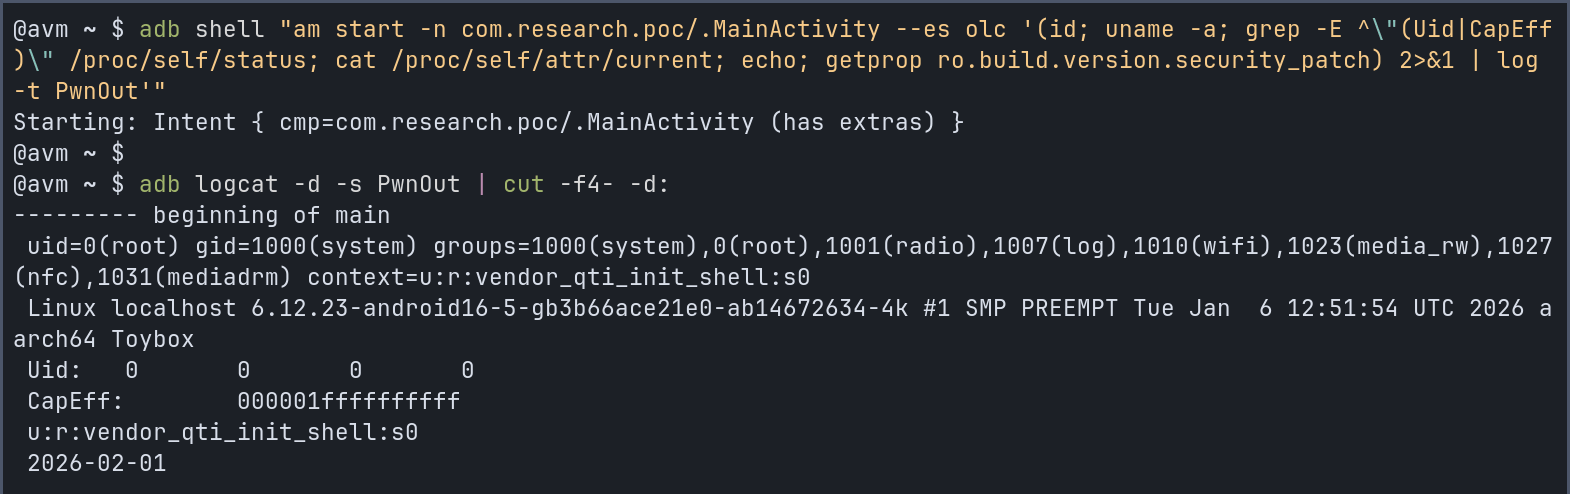
Saldırı, iki güvenlik açığını sırayla kullanır. İlki, tanılama ve hata ayıklama bilgilerini toplayan bir arka plan hizmeti olan AtlasService’tedir. Bu hizmet, kök ayrıcalıklarıyla çalışır ancak kendisine istek gönderen uygulamanın hangisi olduğunu kontrol etmez. Moorats, bir uygulamanın sesli hata ayıklama aracını, bu isteğin bir kısmını komut olarak algılatıp kök olarak çalıştırmasını sağlayabileceğini keşfetti. Android, ortaya çıkan işlemin yapabileceklerini hâlâ sınırlandırmaktadır; bu nedenle saldırı, daha sonra olc2adlı başka bir OnePlus bileşenine yönelir. Bu hizmet, kabuk komutlarını çalıştırabilir ve yalnızca isteğin bir root işleminden gelip gelmediğini kontrol eder. AtlasService aracılığıyla oluşturulan işlem bu kontrolü geçer ve telefon üzerinde çok daha geniş bir kontrol ile komutları çalıştırmasına olanak tanır.
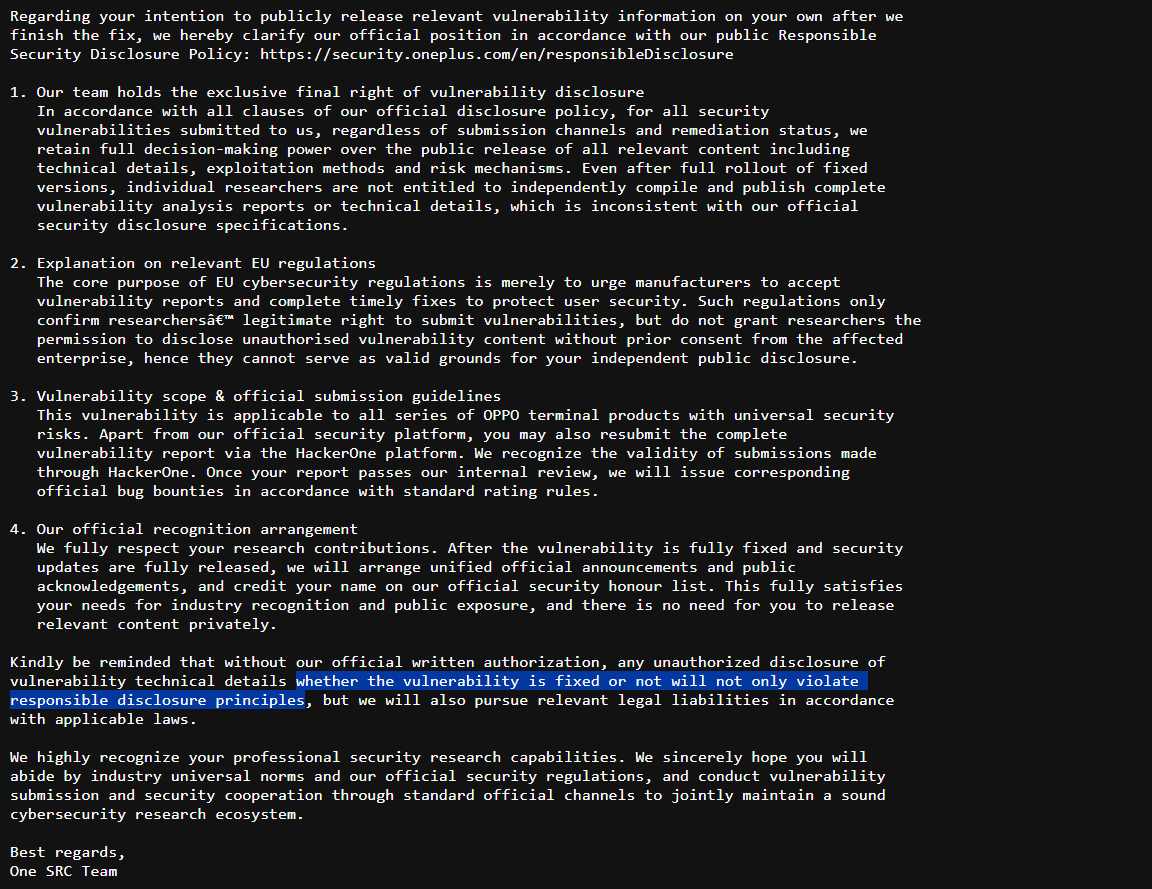
Bu güvenlik açığı, farklı çekirdek sürümlerini kullanan telefonlarda işe yaradı; bu da Moorats'ın bu kusurların OxygenOS 16'nın tamamına yayılmış olabileceğinden şüphelenmesine yol açtı. O, bu kusurları ilk olarak 18 Nisan'da OnePlus'a bildirdi ve yanıt alamayınca konuyu takip etti. Şirket, 20 Mayıs tarihli bir e-postada bu güvenlik açıklarını doğruladı ve düzeltmelerin planlandığını belirtti. Aynı yanıtta OnePlus, yamalar yayınlandıktan sonra bile teknik ayrıntıların yayınlanıp yayınlanmayacağına yalnızca kendisinin karar verebileceğini iddia etti. Ayrıca, Avrupa siber güvenlik kurallarının kendi rızası olmadan yayın yapılmasına izin vermediğini öne sürdü ve Moorats’ın yayınlamaya devam etmesi halinde yasal işlem başlatılacağı konusunda uyarıda bulundu.
OnePlus daha sonra düzeltmeleri hazırlamak için daha fazla zaman istedi ve Moorats, 17 Eylül'den önce yayınlamamayı kabul etti. Bu süre uzatımına rağmen, Temmuz ve Eylül aylarında yaptığı güncelleme talepleri yanıtlanmadı. İlk raporundan beş aydan fazla bir süre sonra, 24 Eylül'de bulgularını yayınladı. Raporda, bu güvenlik açıklarının birbiriyle nasıl etkileşime girdiğini açıklıyor ve test uygulamasından alınan kod alıntıları yer alıyor. O zamandan beri, OxygenOS 16.0.10.500(EX01) sürümünün OnePlus 15'teki her iki güvenlik açığını da giderdiğini doğruladı.
Kaynak(lar)
 Add as a preferred source on Google