Google ile giriş yap: Uygulamayı silmek erişim iznini iptal etmez
Mavi düğme yarım dakika kazandırır. Form yok, yeni şifre yok, "Google ile Oturum Aç"a tek bir dokunuş ve hizmet kullanıma hazır. Ardından, kimsenin görmediği kısım devreye girer. Hizmet bir token alır ve bu token artık hizmete aittir. Telefonunuzda değil, onların sunucularında bulunur. Bu yüzden uygulamayı sildikten sonra da orada kalır.
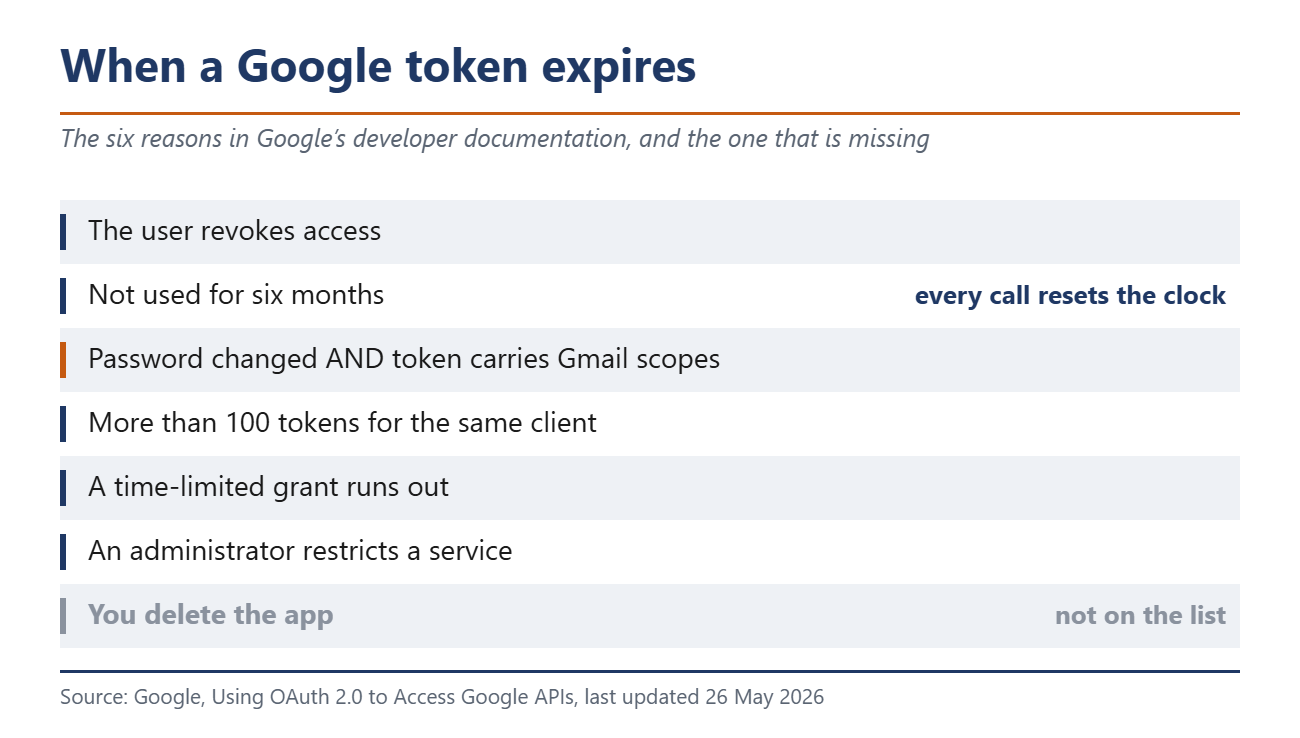
Google’ın geliştirici belgeleri, yenileme jetonunun çalışmayı durdurma nedenlerini listeler. Kullanıcı erişimi iptal ettiğinde geçerliliği sona erer. Altı ay boyunca kullanılmadığında geçerliliği sona erer. Kullanıcı şifresini değiştirdiğinde ve jeton Gmail kapsamları içeriyorsa geçerliliği sona erer. Ayrıca, hesapta aynı istemci için 100’den fazla jeton bulunduğunda, süre sınırlı bir izin sona erdiğinde veya bir yönetici hizmeti kısıtladığında da geçerliliği sona erer. Uygulamayı silmek bu listede yer almaz. Kaldırma işlemi hiçbir zaman sağlayıcının sunucusuna ulaşmaz.
Altı aylık kural temizlik yapmaz
İkinci neden kulağa güven verici geliyor. Yarım yıl, sonra biter. Zaman sayacı, jetona hiçbir şey dokunmadığında çalışır ve her çağrı onu sıfırlar. Arka planda kişileri senkronize eden bir hizmet, kendi erişimini sınırsız olarak yeniler. Haftada bir kez takviminizi okuyan bir hizmet de öyle. Kural, zaten hiçbir şeyin olmadığı durumlarda geçerlidir.
Google, Haziran 2025’te ikinci bir temizleme işlemi ekledi ve bu işlem iki yönlüdür. Altı aydır kullanılmayan geliştirici istemcileri otomatik olarak silinir. Yardım sayfasında, hangi işlevlerin çalışmayacağı ayrıntılı olarak açıklanır. Hizmet artık "Google ile Oturum Aç" için kullanılamaz ve mevcut token'lar geçersiz hale gelir. Dolayısıyla, kendi şifrenizi hiç belirlemediğiniz bir hizmet bir gün açılmayabilir.
Yeni bir şifre yalnızca gelen kutusunu korur
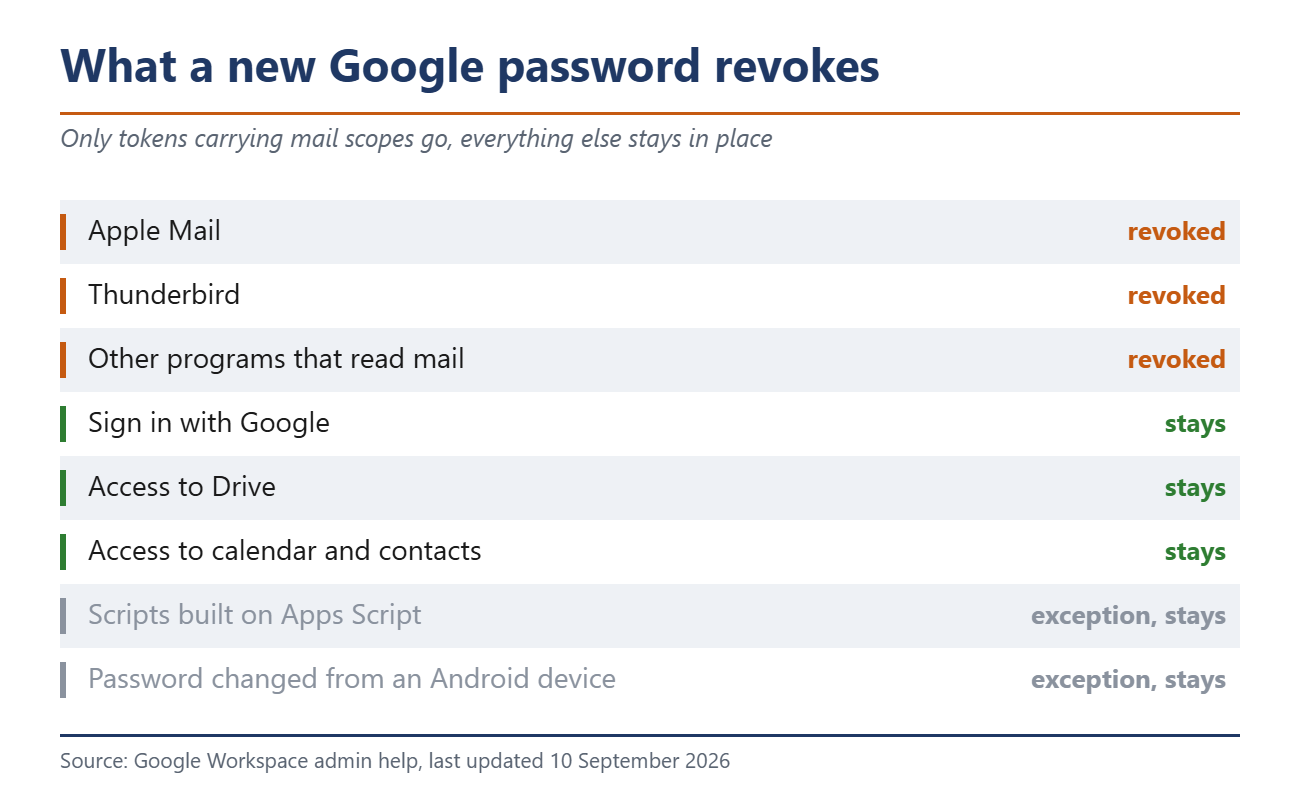
Tedirginlik duyduktan sonra verilen en yaygın tavsiye, şifreyi değiştirmektir. Google’da bu, tek bir yerde işe yarar. Yönetici yardım sayfasında, şifre değiştiğinde belirli ürünler için jetonların iptal edildiği belirtiliyor; bu, e-posta kapsamını içeren jetonlar anlamına geliyor. Apple Mail ve Thunderbird senkronizasyonu durdurur. E-postaları okuyan diğer programlar da öyle.
Diğer her şey yeni şifreden etkilenmeden aynen devam eder. Buna basit “Google ile Oturum Aç” özelliği, Drive’a, takvime ve kişilere erişim dahildir. Geliştirici belgelerinde, sektör dışındaki hiç kimsenin okumadığı belirleyici bir yarım cümle yer alır. Kullanıcı şifresini değiştirdiğinde ve bu jeton Gmail kapsamlarını içeriyorsa, jeton geçersiz hale gelir.
Posta için bile Google üç istisna belirtir. Apps Script üzerinde oluşturulmuş komut dosyaları bu istisnaya dahildir. Bir Android cihazdan değiştirilen şifre, o cihazın erişimini etkisiz hale getirmez. Bu şekilde kimlik doğrulaması yapılan IMAP oturumları da etkilenmez.
Nereye bakmalı, sağlayıcı bazında
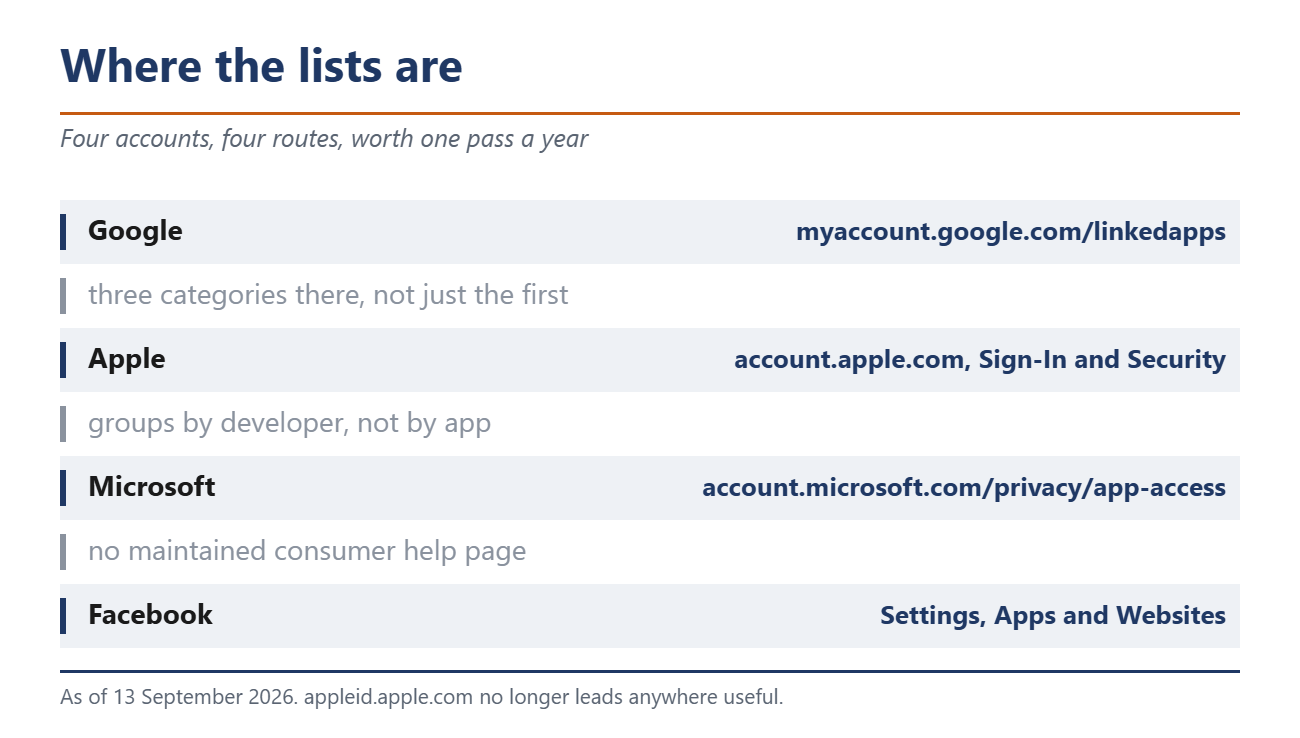
Google, listeyi myaccount.google.com/linkedapps adresinde tutar. Liste üç kategoriden oluşur ve yalnızca ilkini kontrol edenler listenin yarısını kaçırmış olur. "Google ile Oturum Aç" seçeneği, basit oturum açma işlemlerini kapsar. "Hesap erişimi" seçeneği, verileri okuyan hizmetleri kapsar. "Bağlı hesaplar" ise üçüncü grubu oluşturur. Bir girişi kaldırmak için, onu seçin, ayrıntıları açın, ardından “Google ile Oturum Aç”ı kullanmayı durdurmayı veya erişimi kaldırmayı seçin.
Apple sayfayı taşımıştır. Eski appleid.apple.com adresi artık yararlı bir yere yönlendirmiyor. Güncel yardım sayfası account.apple.com adresinde, ardından “Oturum Açma ve Güvenlik”, sonra da “Apple ile Oturum Aç” bölümündedir. iPhone’da yol şu şekildedir: Ayarlar, adınız, Apple ile Giriş. Burada dikkat edilmesi gereken bir ayrıntı vardır; çünkü Apple, uygulamaya göre değil, geliştiriciye göre gruplandırma yapar. Bir erişimi kaldırdığınızda, o geliştiricinin tüm uygulamaları için erişim kaldırılır.
Facebook’ta bu bölümün adı Uygulamalar ve Web Siteleri’dir. Microsoft hesapları için account.microsoft.com/privacy/app-access adresine gidilmelidir; ancak burada bilinmesi gereken bir uyarı vardır. Bu konuyu ele alan güncel bir tüketici yardım sayfası bulunmamaktadır ve resmi Microsoft kılavuzu iş ve okul hesaplarıyla ilgilidir. Bu kılavuzda tüketicilerin dikkat etmesi gereken bir satır bulunmaktadır. Yönetici tarafından verilen bazı izinler, bir kez verildikten sonra geri alınamaz.
İptal işleminin yapamayacağı şeyler
Temizleme işlemi burada sona erer ve Google da kendi yardım sayfasında bunu belirtir. Bir bağlantıyı silmek, otomatik oturum açma işlemini durdurur. Ancak üçüncü taraf hizmet içinde tutulan verileri silmez.
Facebook da benzer ifadeler kullanıyor ve sorunu başka bir yere yönlendiriyor. Yardım sayfasında, uygulamanın veya oyunun, onu kullandığınız zamana ait bilgileri saklamış olabileceği belirtiliyor ve geliştiricinin elinde hâlâ bulunan verilerin silinmesi için geliştiriciyle iletişime geçmeniz gerektiği söyleniyor. Apple ise aynı durumu farklı bir açıdan ele alıyor. Apple ile ikinci kez oturum açtığınızda, aynı hesaba geri dönersiniz.
Chicago’daki Illinois Üniversitesi’ndeki araştırmacılar, 95 büyük hizmet üzerinde bu durumu ölçtü. Çalışmalarını 2018 yılında USENIX Security konferansında sundular. O dönemde değerlendirdikleri hizmetlerin yüzde 89,5’i, aktif oturumları geçersiz kılmak için hiçbir yol sunmuyordu. Bu rakamlar sekiz yıllık ve işleyişte bir değişiklik olmadı.
Ortalama bir hesabın kaç bağlantıya sahip olduğu, kimsenin bilmediği bir konudur. Google, Apple, Microsoft ve Meta bu sayıyı yayınlamamaktadır ve bunu ölçen hiçbir çalışma bulunmamaktadır. Bu bilgi eksikliği, bu alanın ne kadar yakından izlendiğine dair başlı başına bir cevaptır.
Neden bu bir düşünce deneyi değil?
Ağustos 2025'te saldırganlar, Salesloft Drift uygulamasına ait çalınan token'ları kullanarak çok sayıda şirketteki Salesforce verilerine erişti. Google Tehdit İstihbaratı bu olay dizisini belgeledi. Erişim 8 Ağustos'ta başladı ve en az 18 Ağustos'a kadar sürdü. Saldırının ilk gününde saldırganlar, az sayıda Google Workspace hesabından gelen e-postaları da okuyorlardı. Salesloft ve Salesforce, gözlemlenen son erişimden iki gün sonra tüm aktif tokenlerin geçerliliğini iptal etti. Şifreler de iki faktörlü oturum açma da işe yaramadı, çünkü geçerli bir token için ikisine de gerek yoktur.
Meta, kendi temizleme işlemlerinin başarısız olabileceğini kabul etti. 2020 yılında şirket, bir güvenlik açığı nedeniyle tahmini 5.000 geliştiricinin bilgi almaya devam ettiğini açıklamıştı. Kullanıcılar bu uygulamalara 90 günden fazla bir süredir dokunmamıştı.
Sizin yapmanız gereken iş çok az. Dört liste hazırlayın, her birini tek tek gözden geçirin ve tanımadığınız ya da aylardır kullanmadığınız her şeyi silin. Daha sonra bir hizmet açılmayı durdurursa, o hizmetin hâlâ çalışıp çalışmadığını anlamış olursunuz.
Kaynak(lar)
developers.google.com/identity/protocols/oauth2
support.google.com/accounts/answer/13533235
support.google.com/a/answer/6328616
support.apple.com/de-de/102571
www.facebook.com/help/170585223002660
cloud.google.com/blog/topics/threat-intelligence/data-theft-salesforce-instances-via-salesloft-drift
about.fb.com/news/2020/07/improving-data-limits-simplifying-terms/
 Add as a preferred source on Google